Control complet al rețelei tale UniFi, direct de pe telefon.
O aplicație mobilă premium pentru controllerele de rețea Ubiquiti UniFi. Tablouri de bord live, gestionarea clienților și a dispozitivelor, control WiFi și VLAN, politici de firewall, control al porturilor, VPN, test de viteză și comutare între site-uri - totul de pe telefon, direct către controllerul tău.
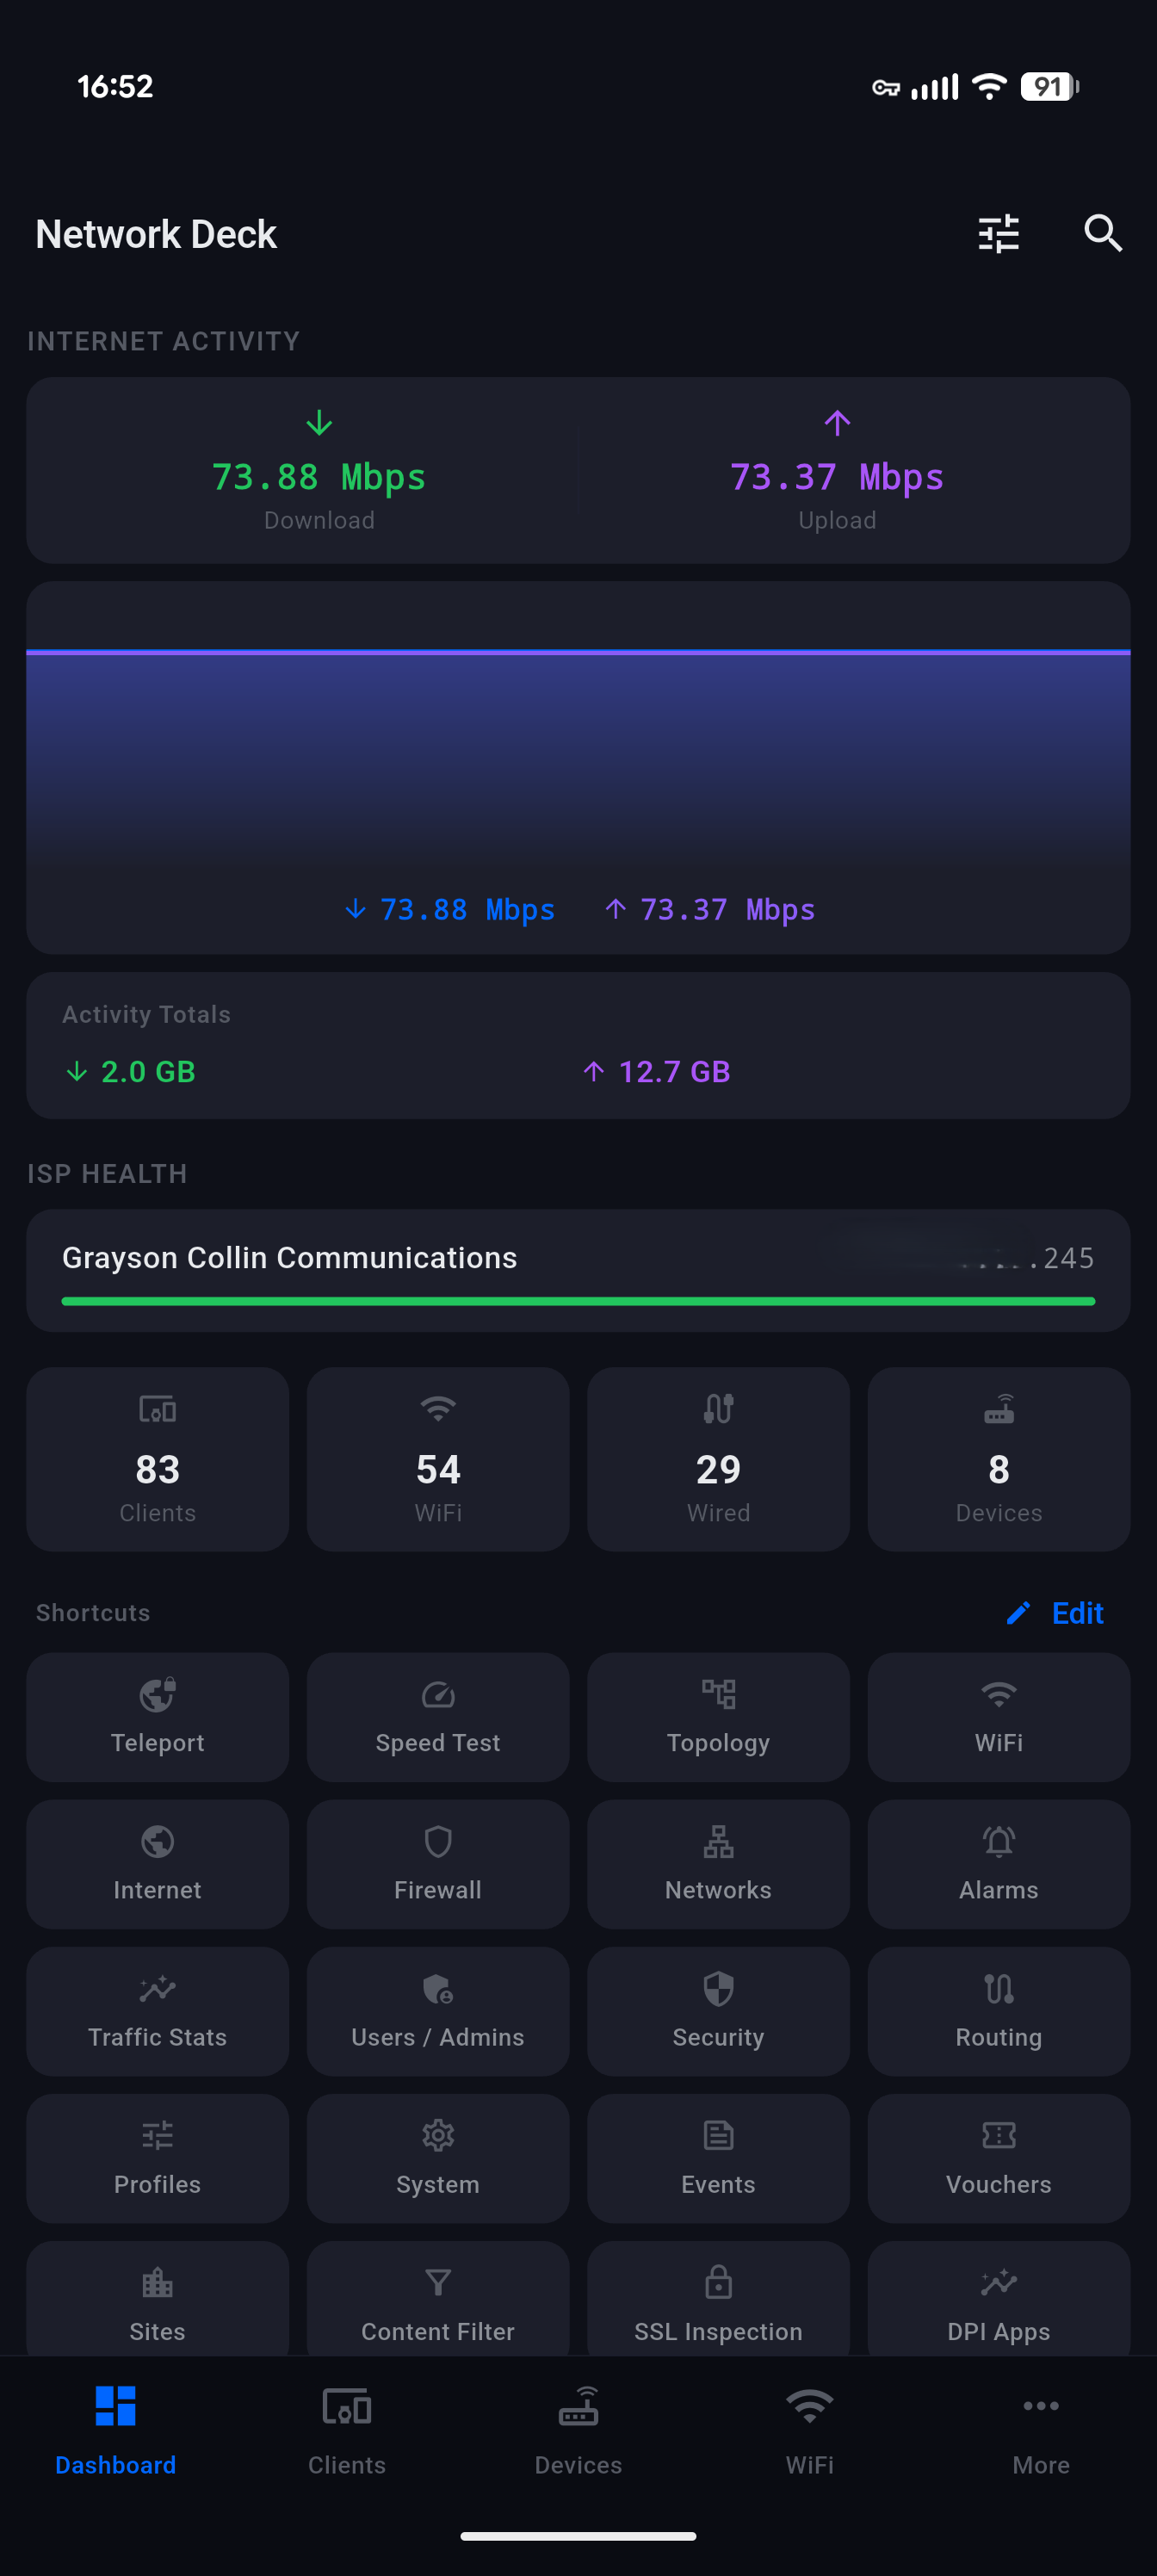
O interfață premium, creată special pentru administratorii UniFi. Temă întunecată, date live, navigare intuitivă - fără file de browser. Atinge oricare pentru a mări.
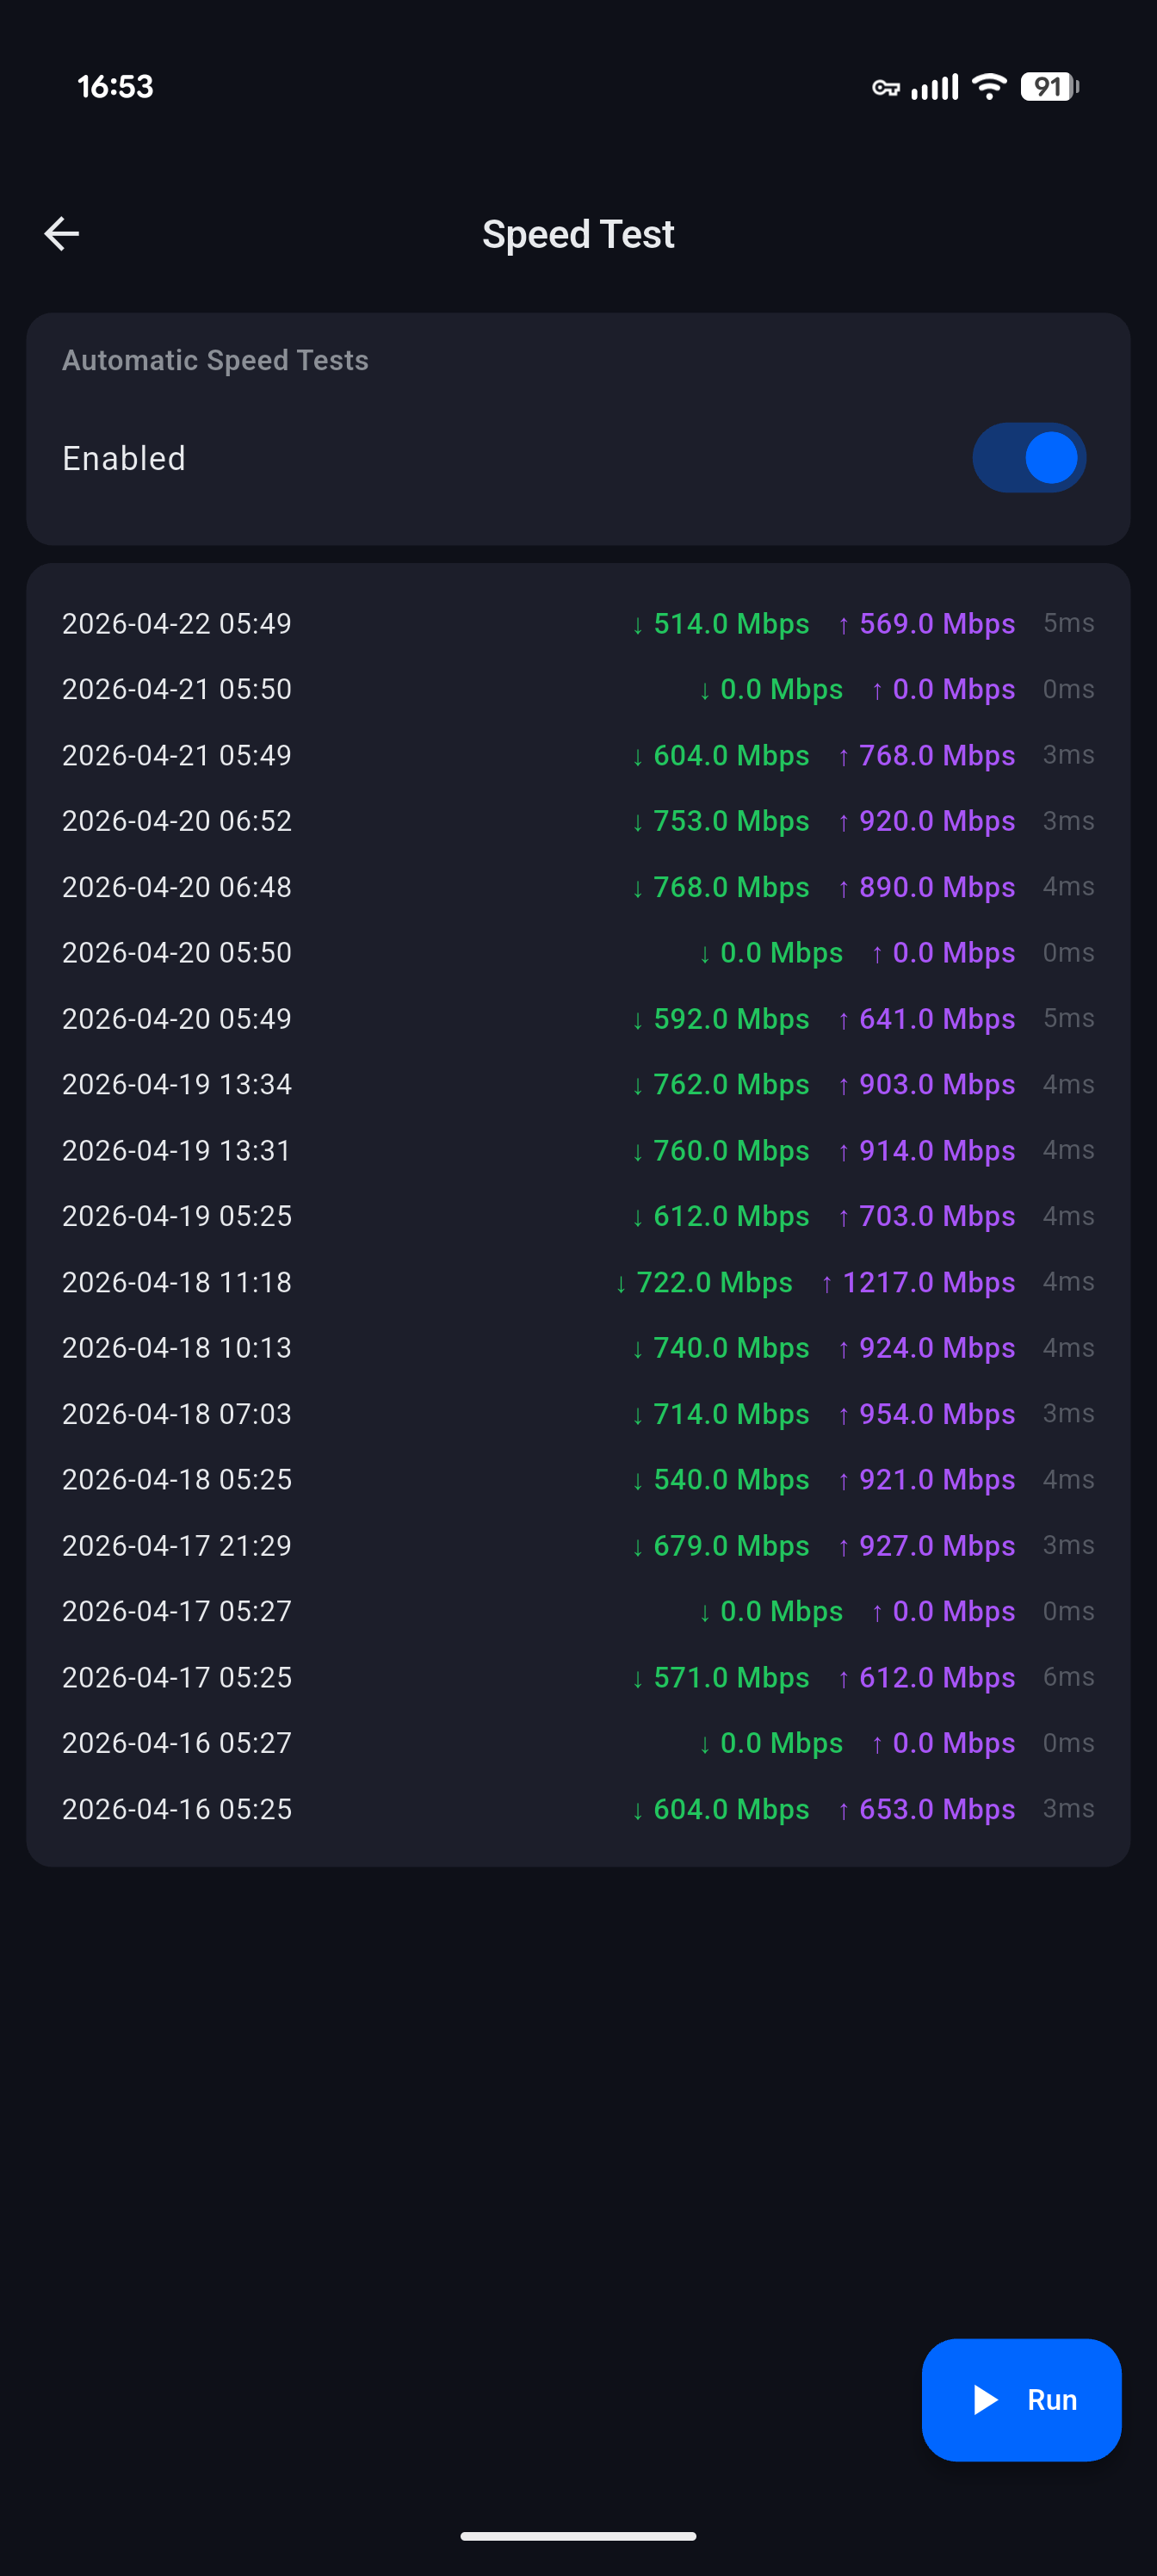
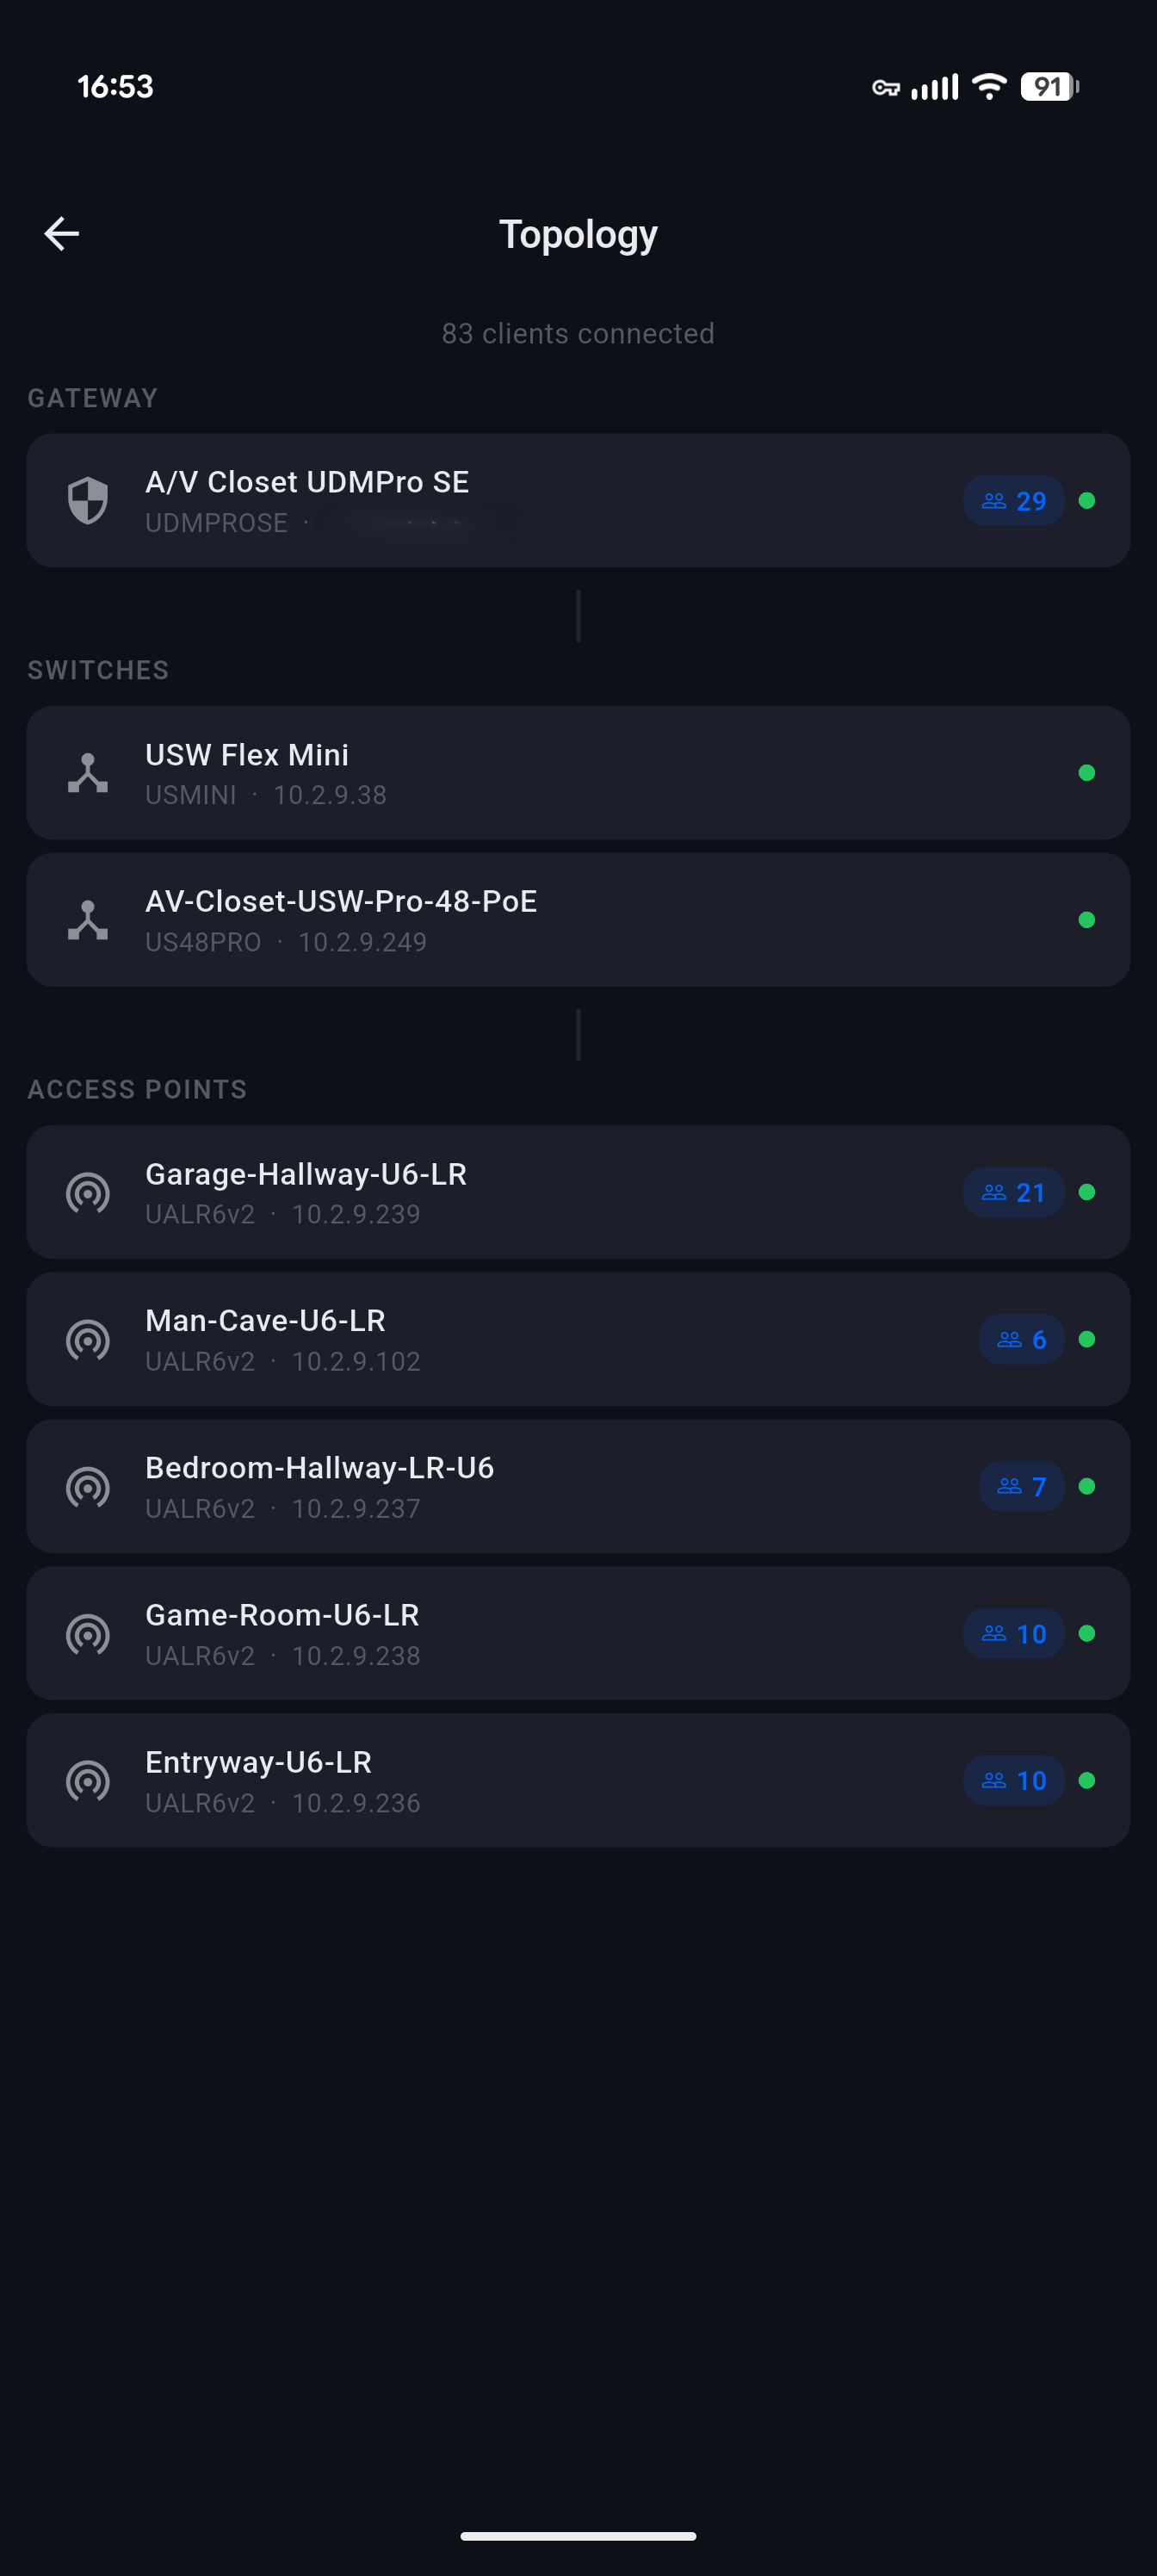
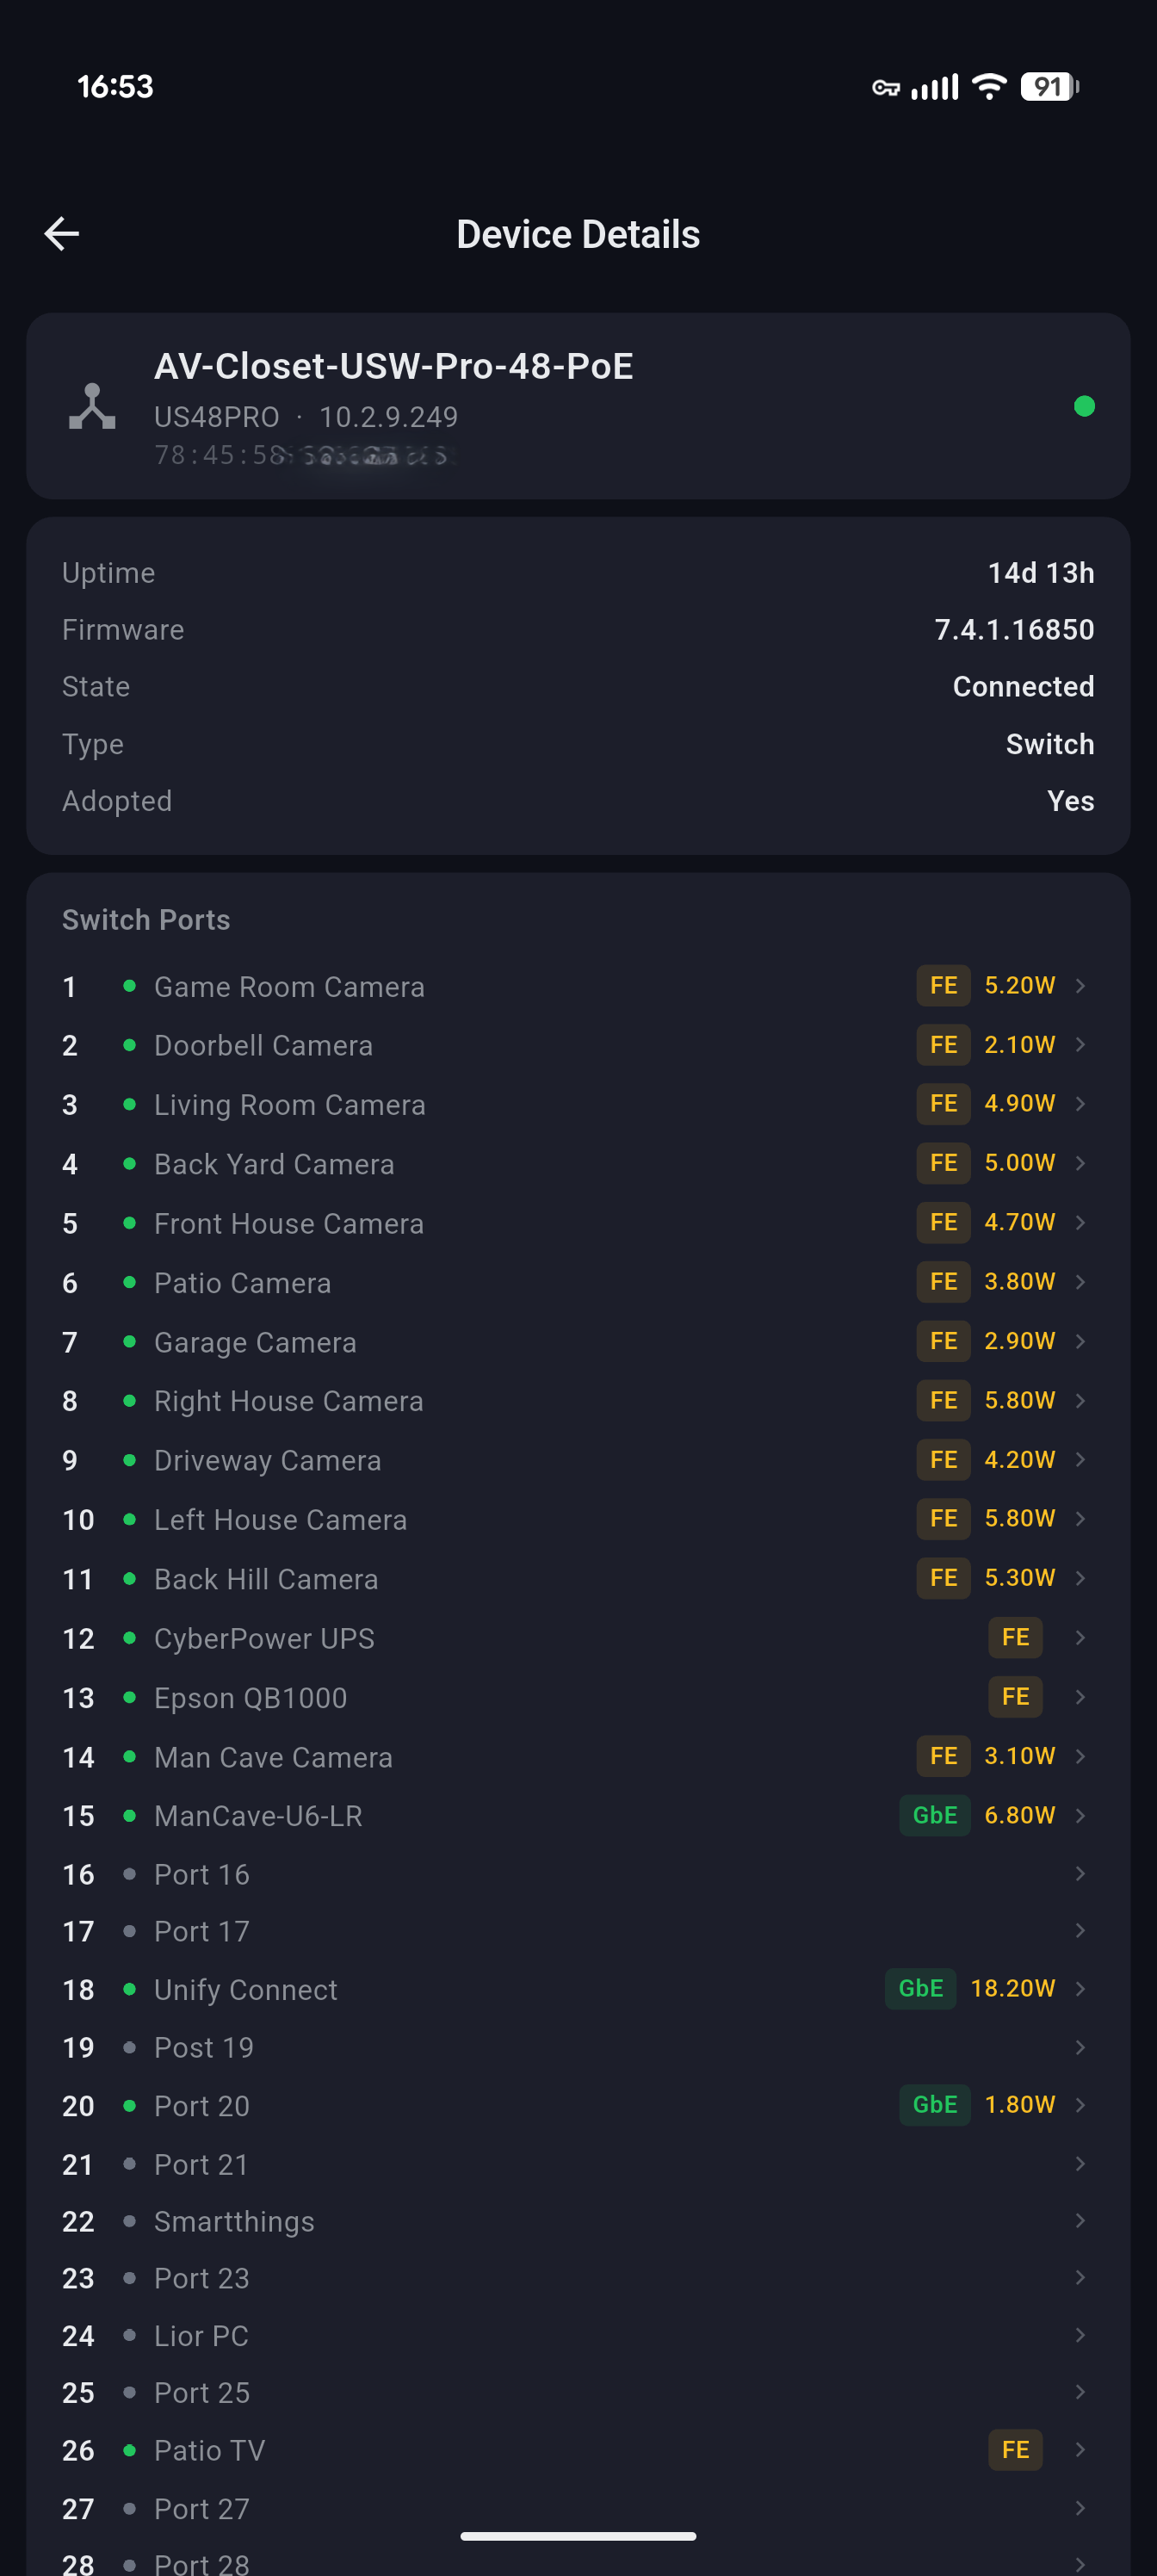
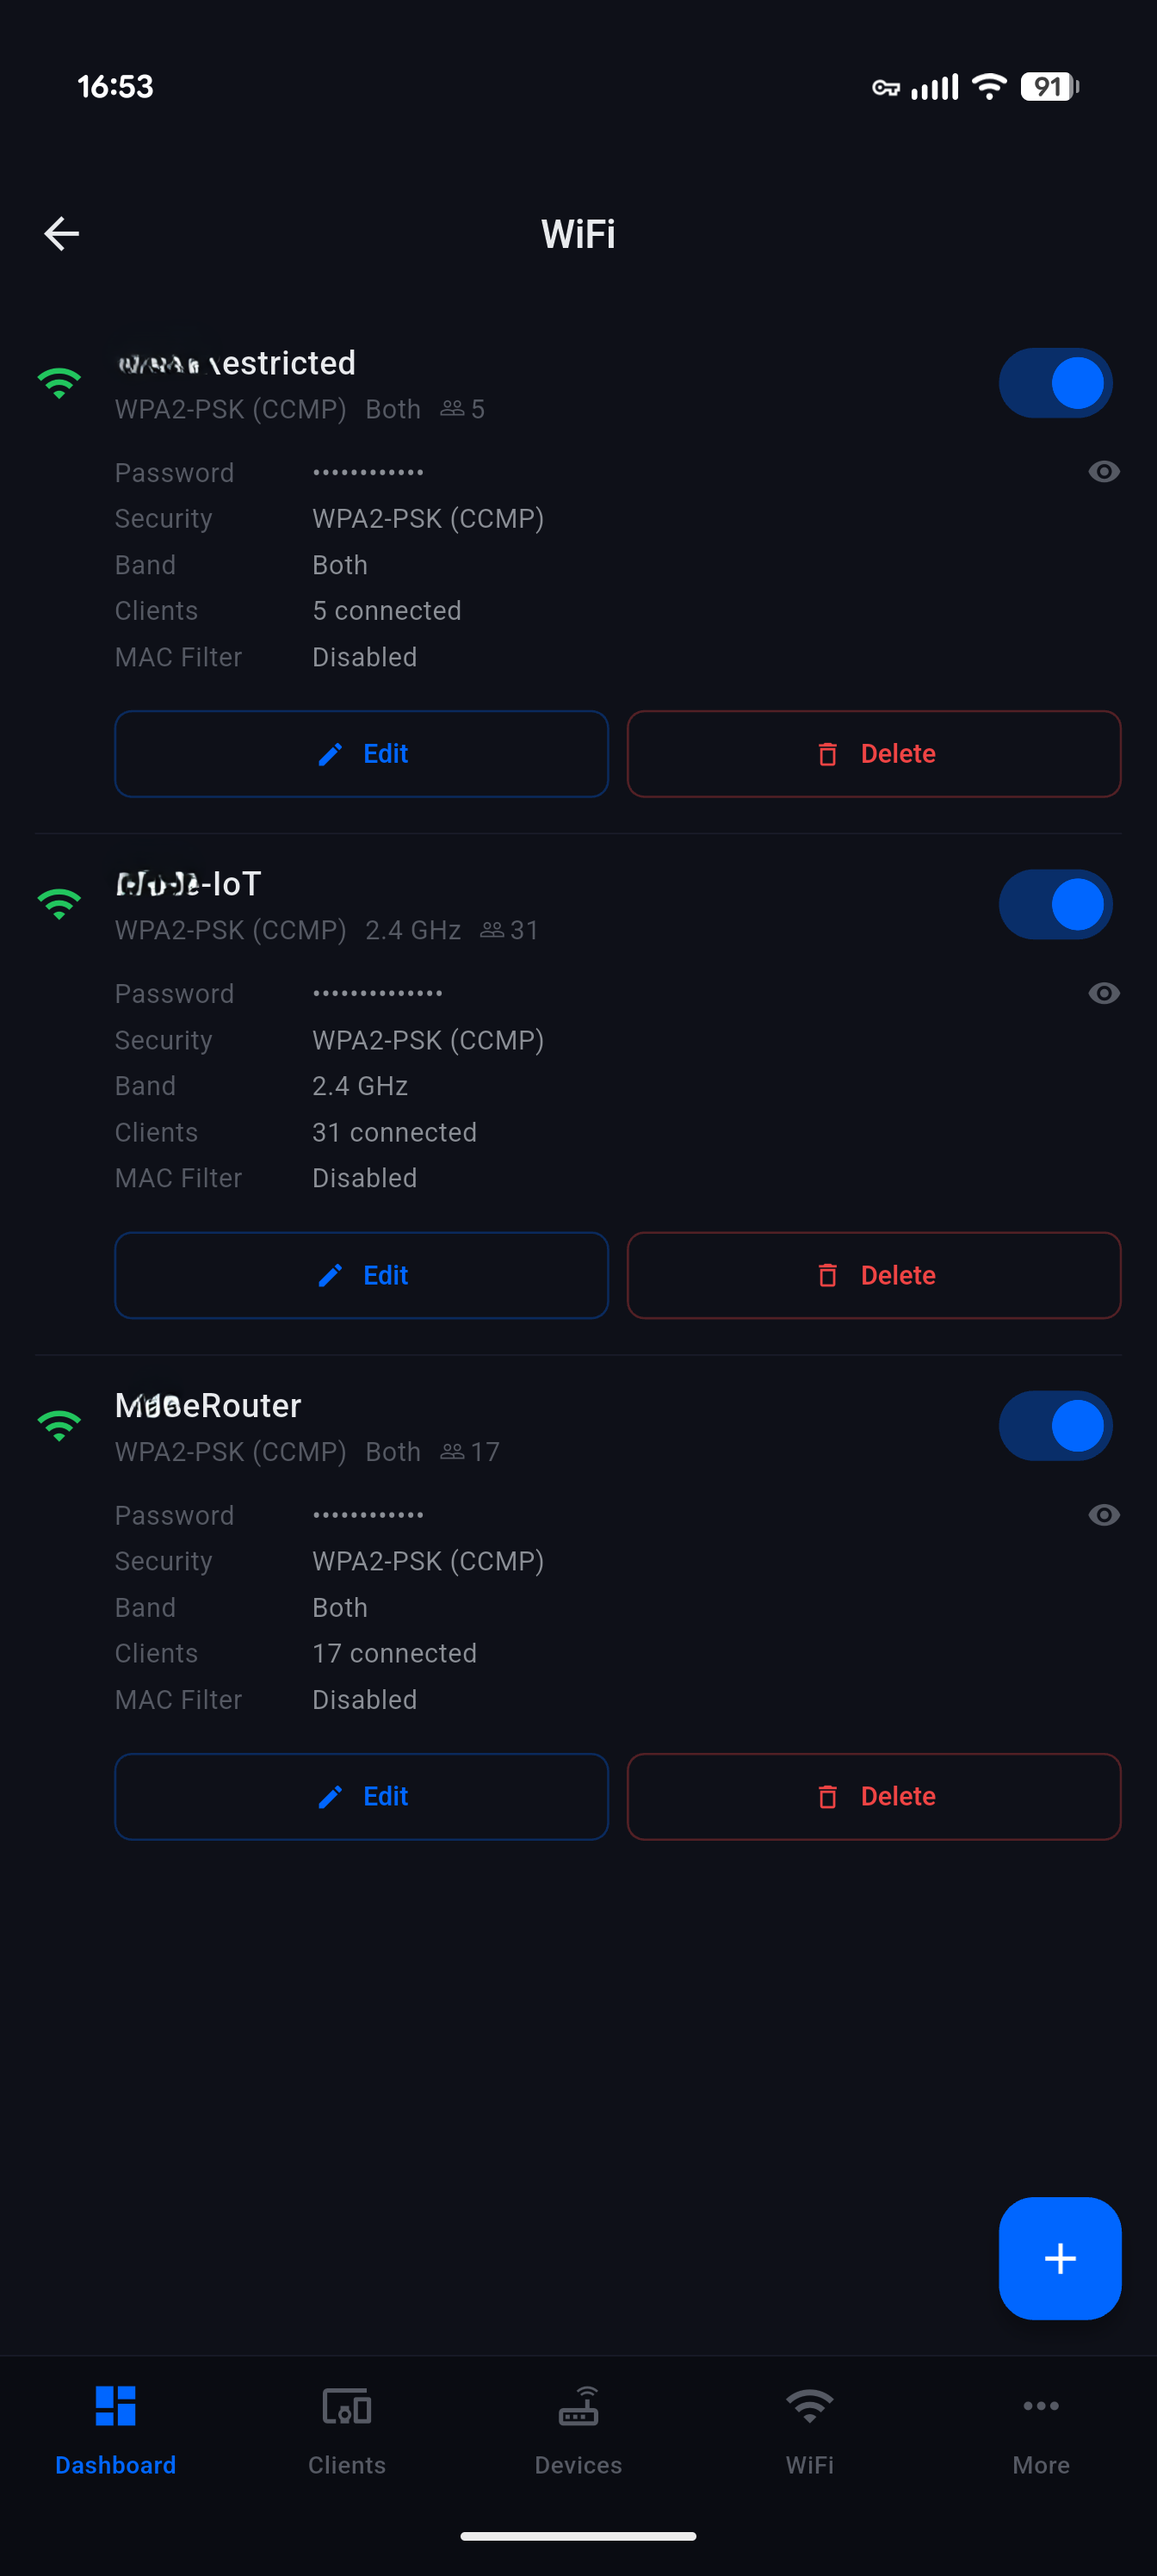
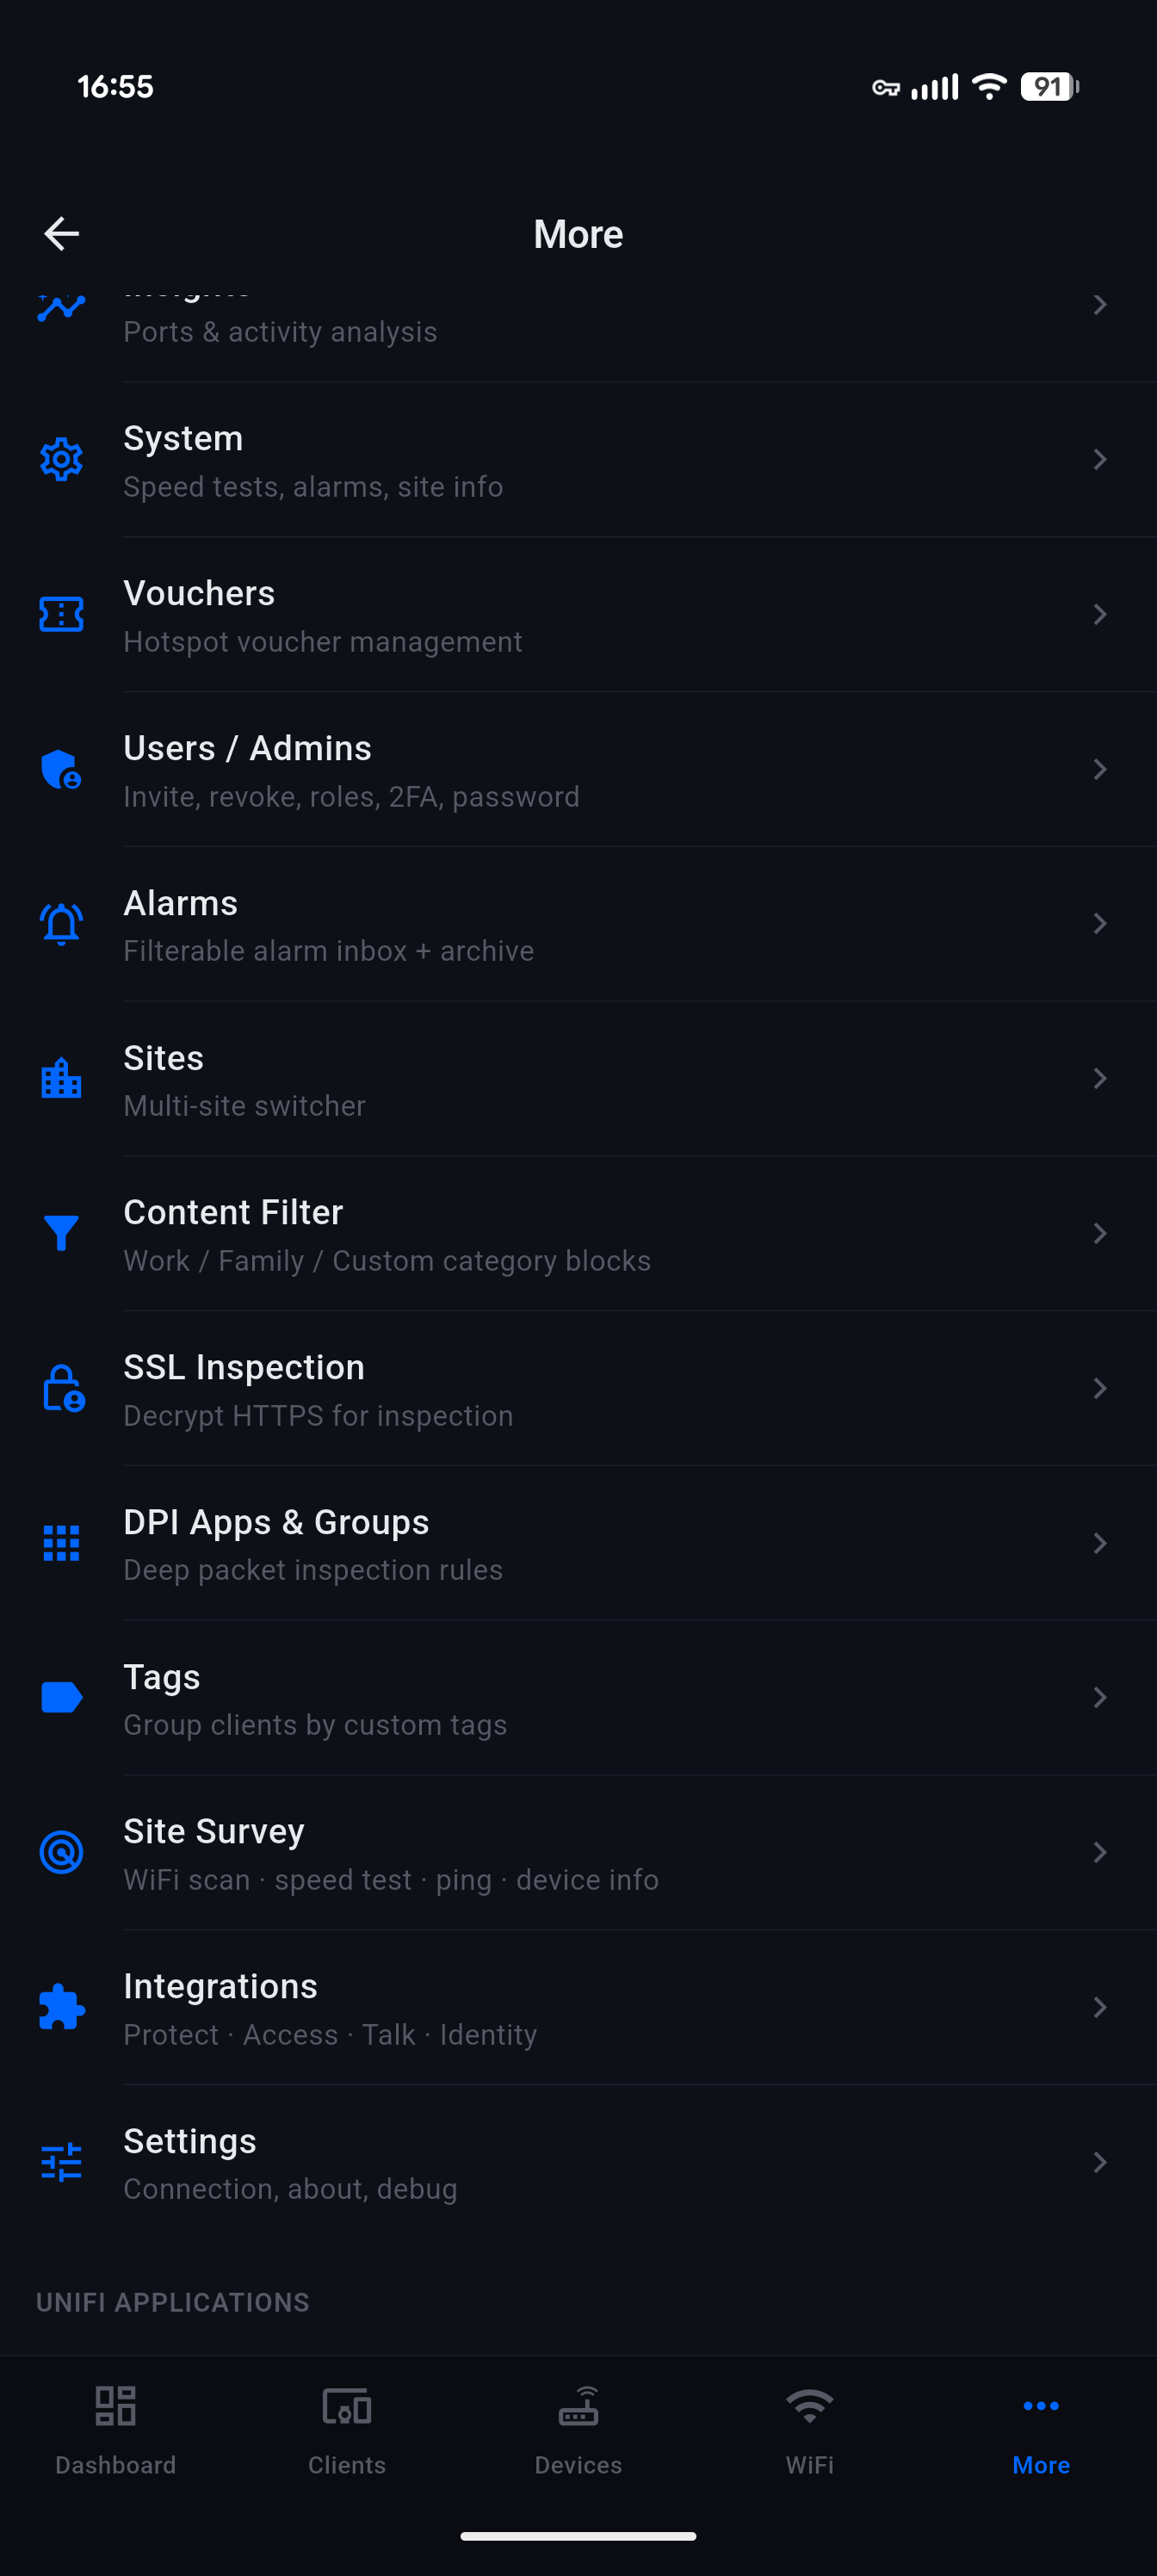
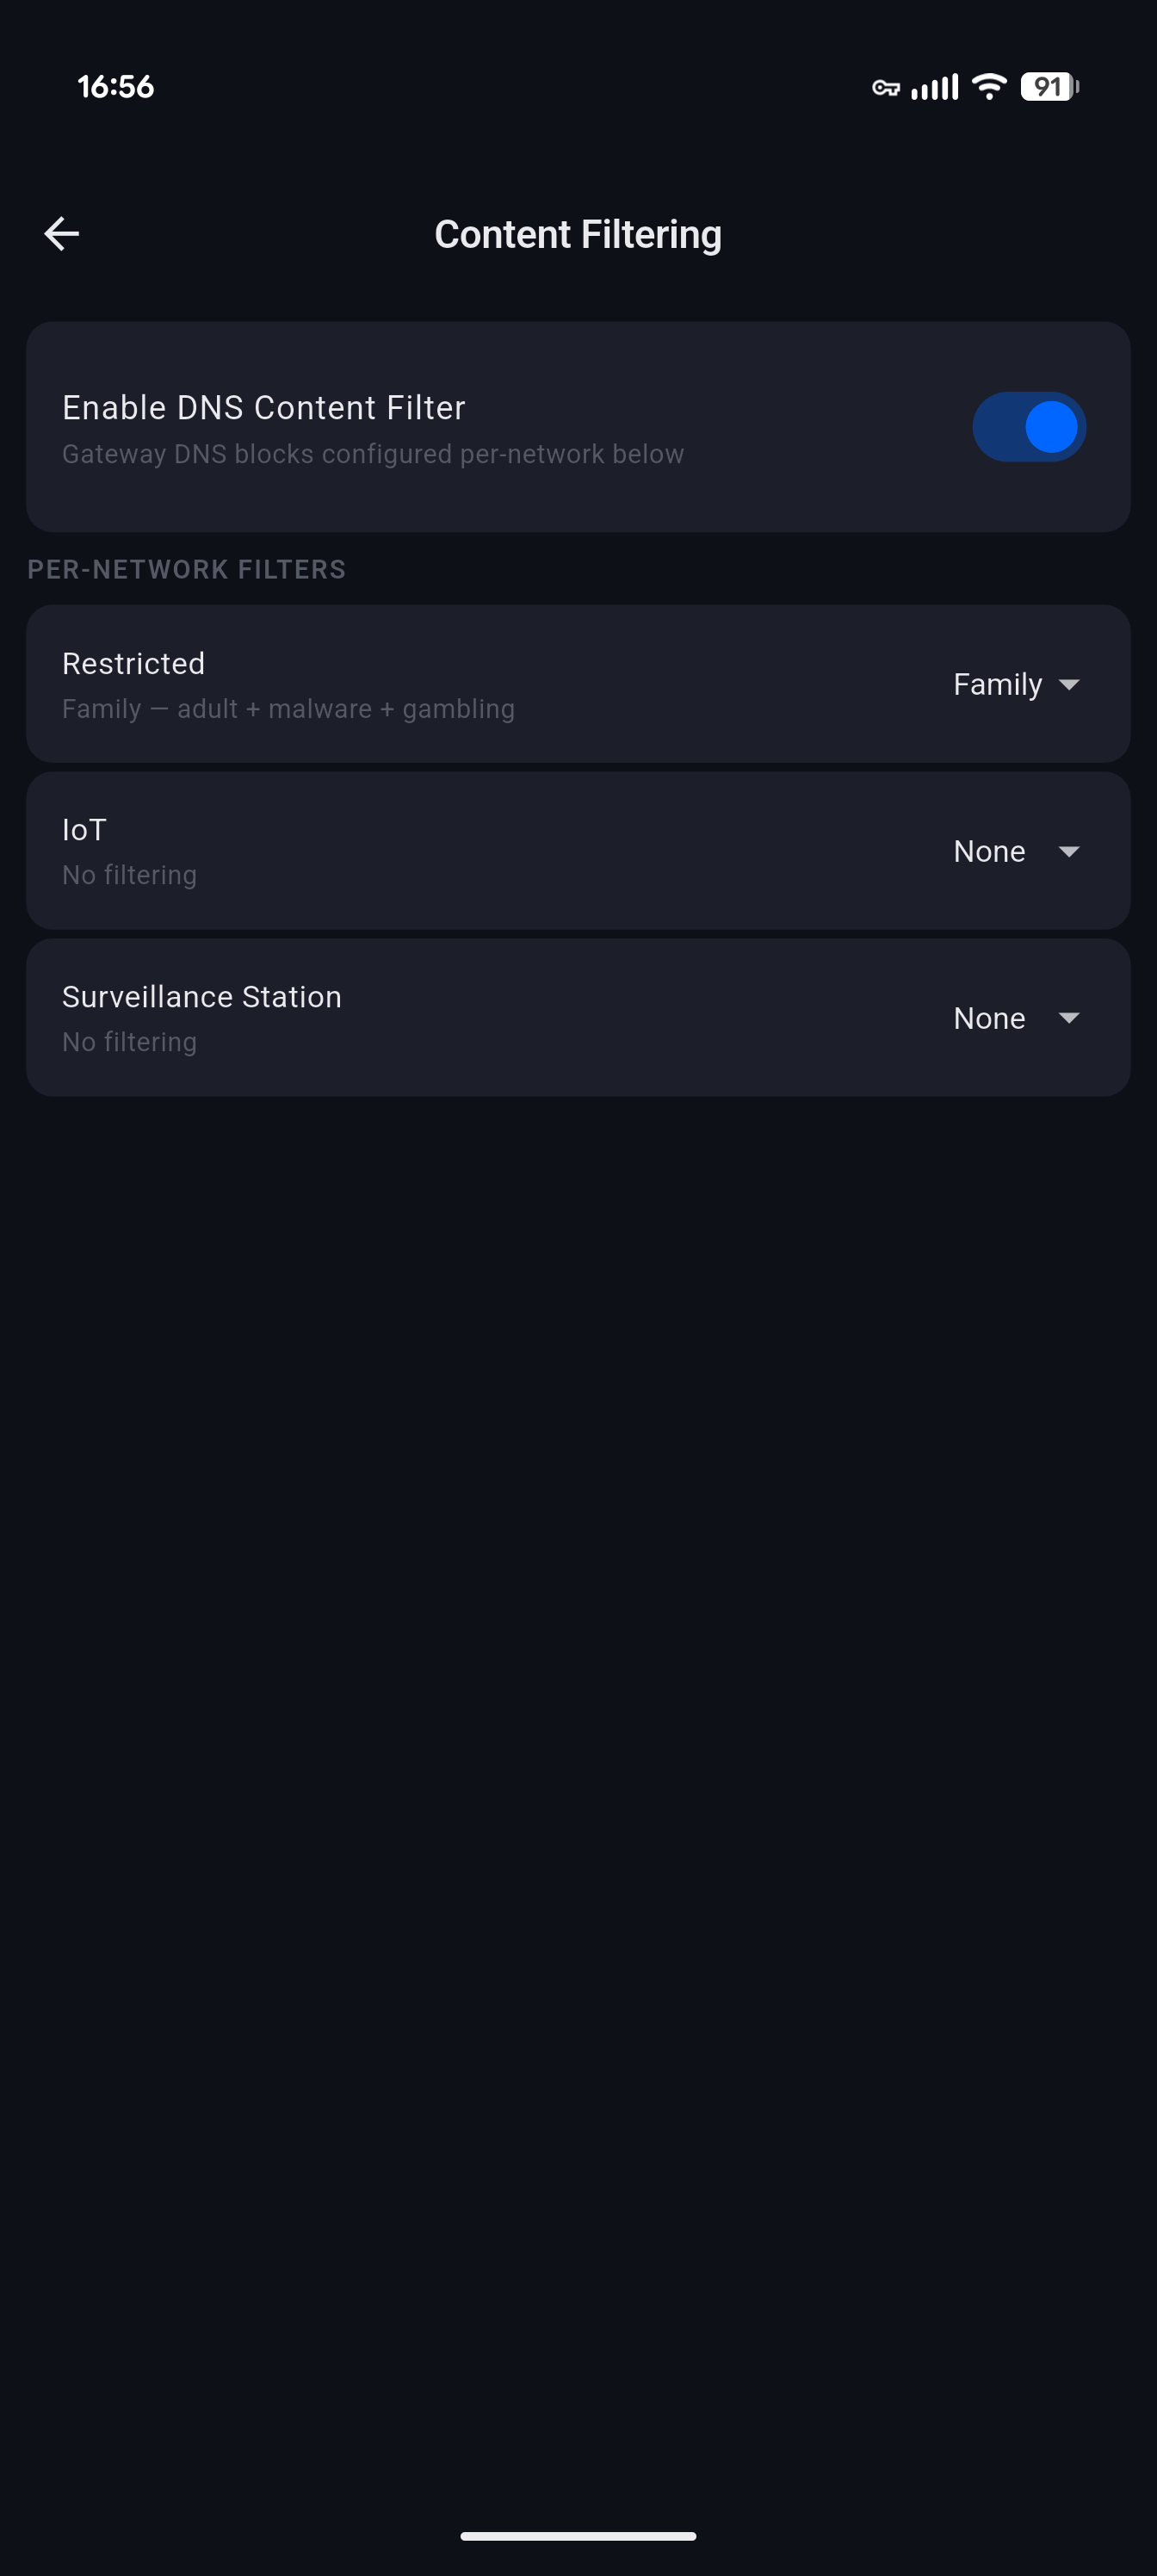
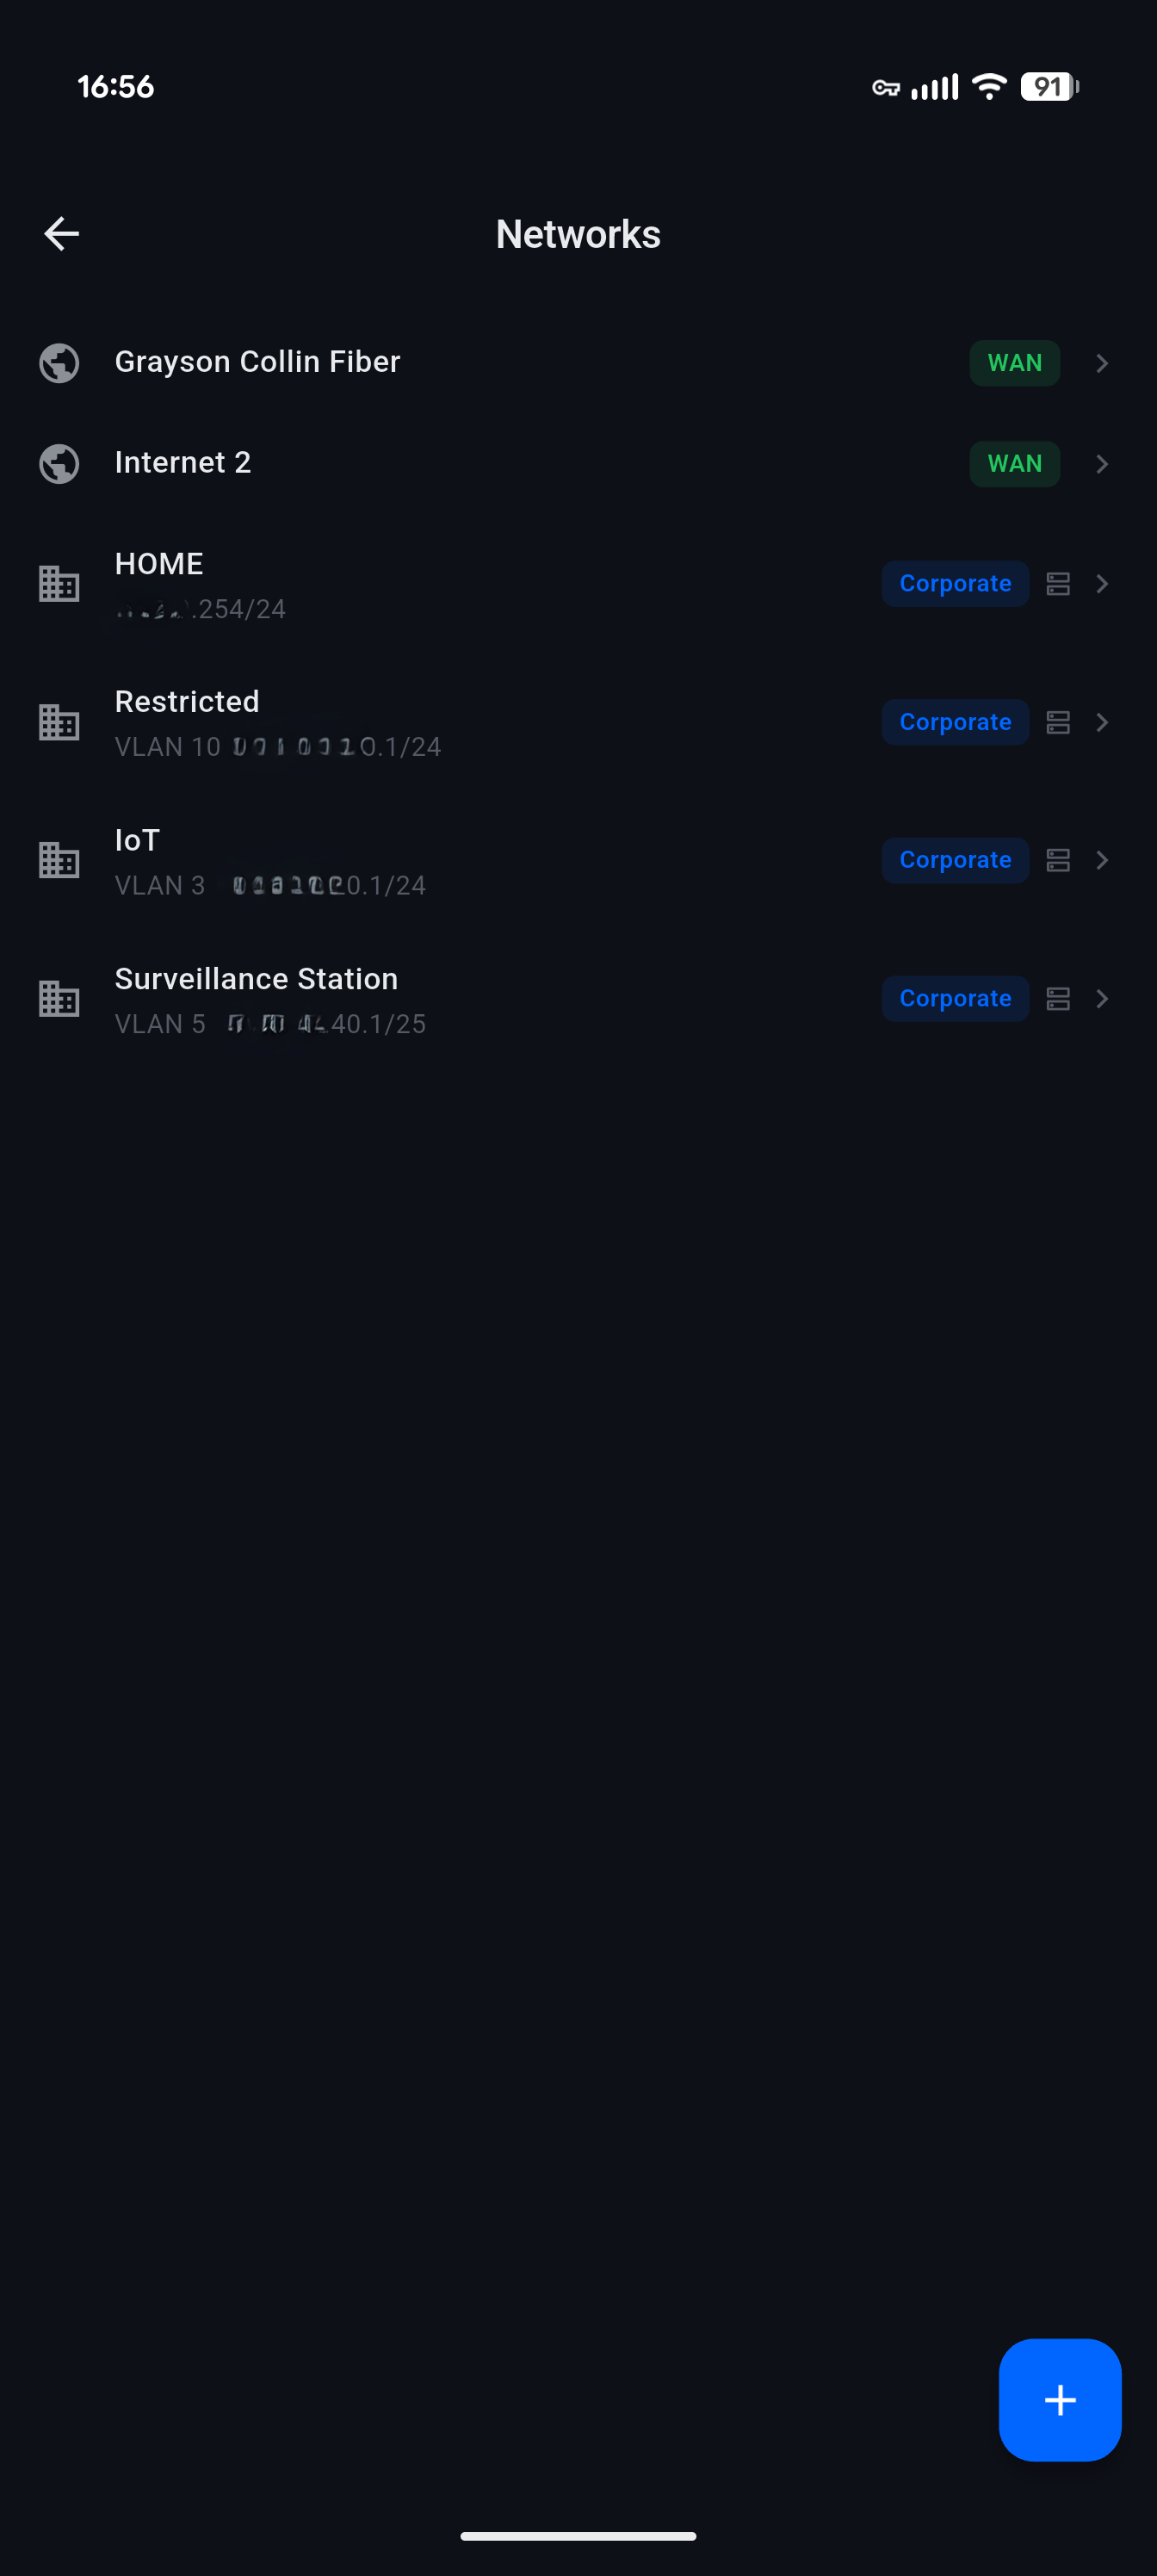
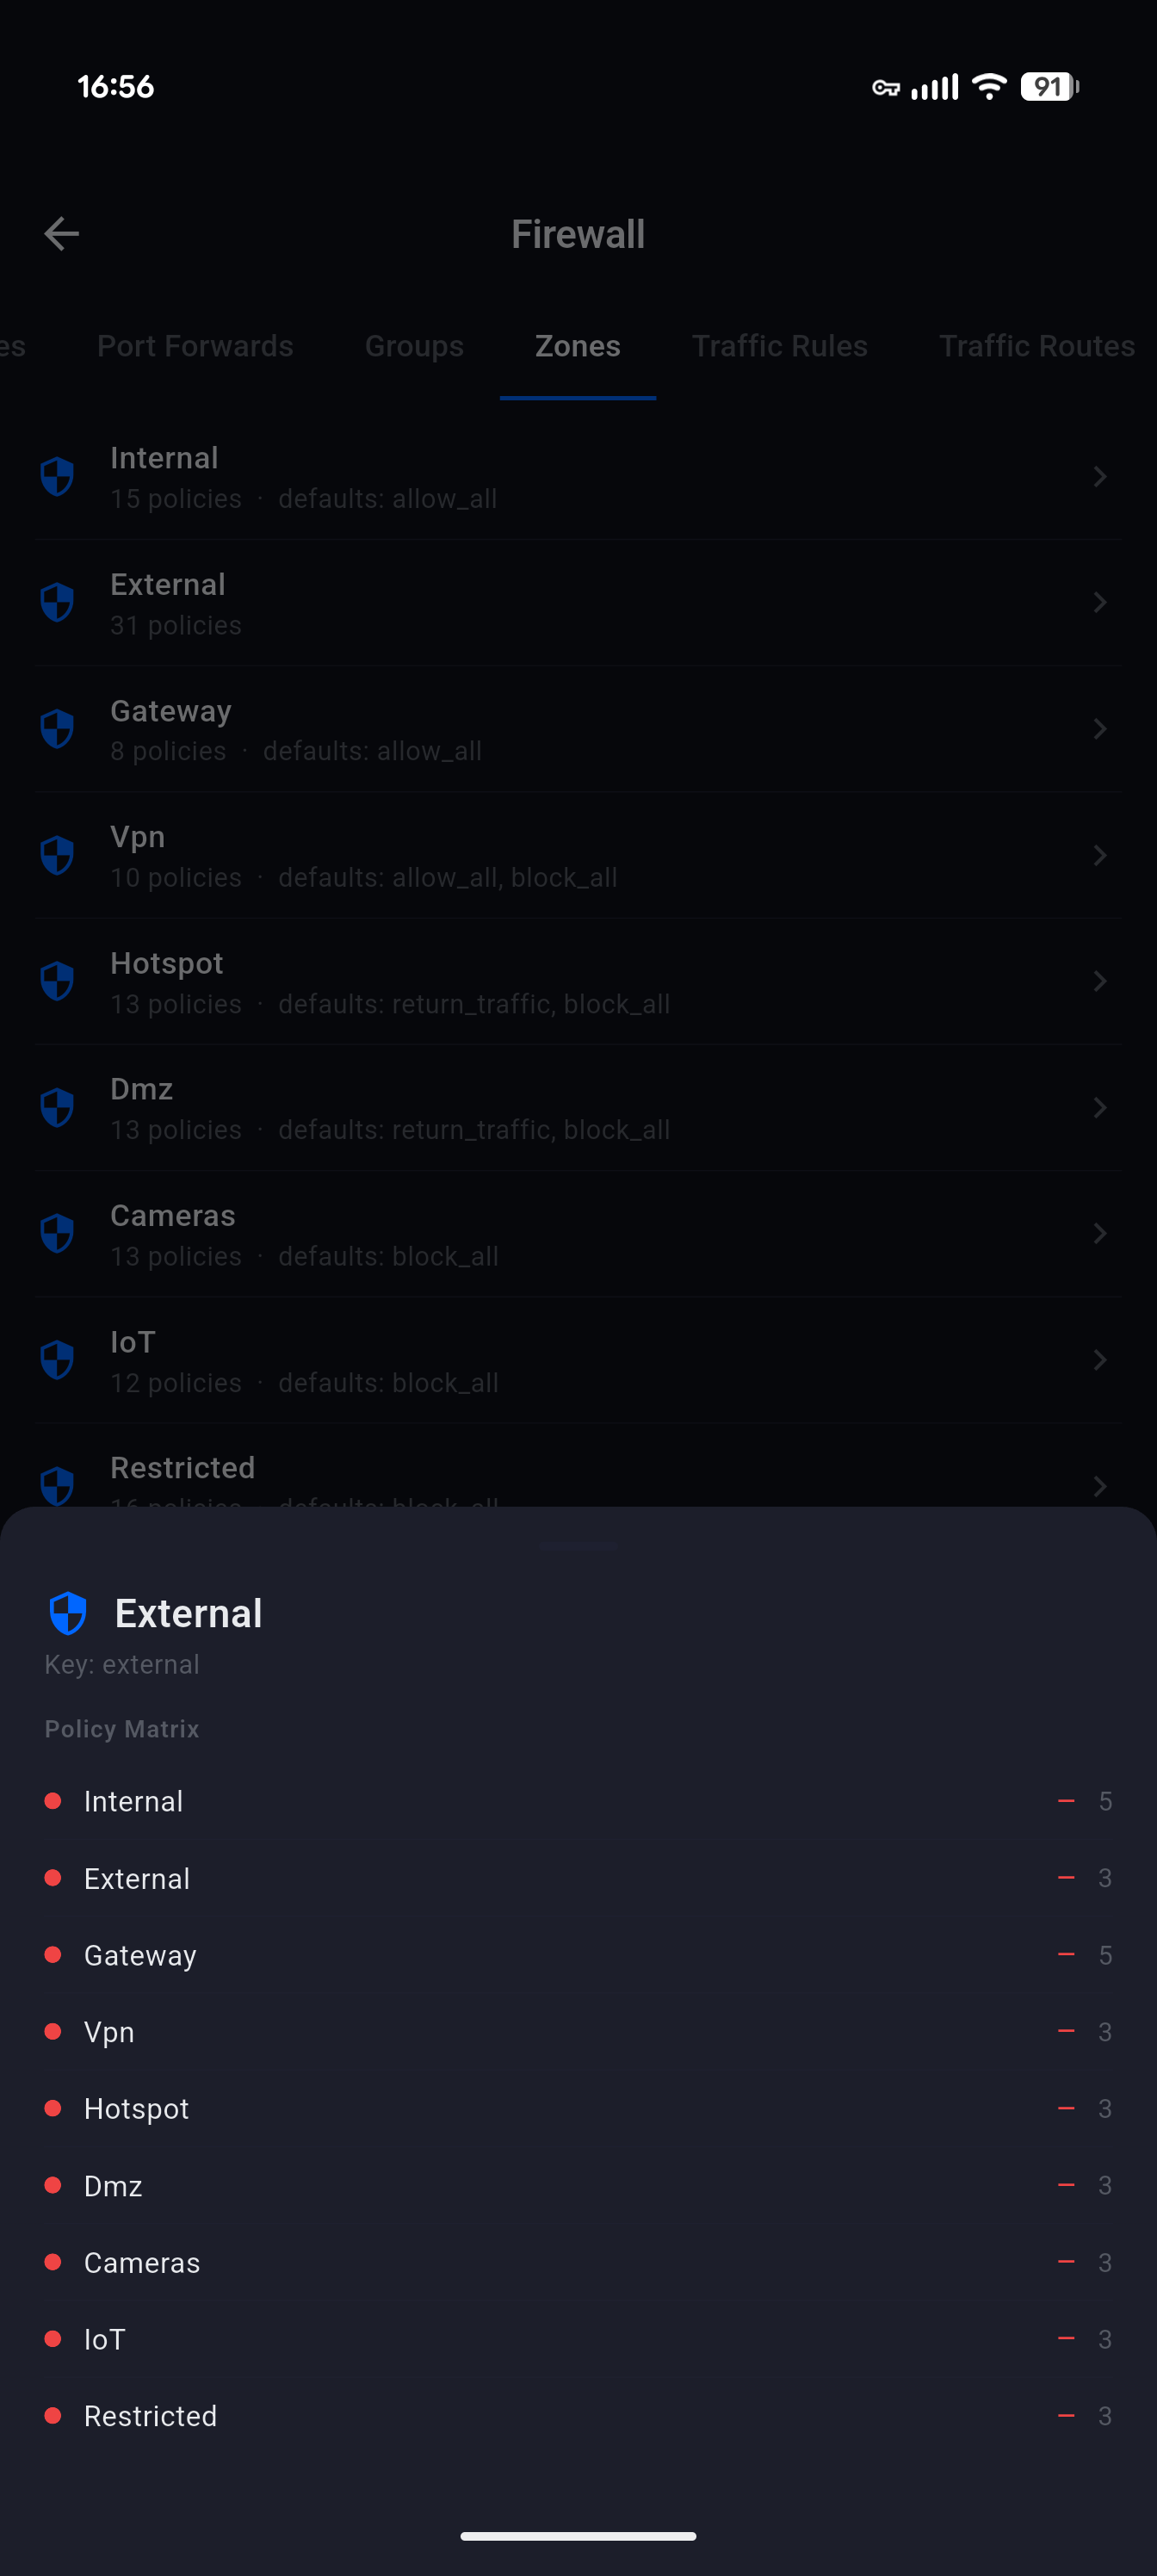
Network Deck comunică direct cu API-ul local al controllerului tău UniFi - fie că este UniFi OS (UDM Pro, Cloud Gateway, Dream Machine) sau un controller UniFi Network independent. Clienți, WiFi, firewall, porturi, VPN și statistici, fără să deschizi un browser.
Starea ISP-ului, grafic de lățime de bandă în timp real cu fereastră glisantă de 60 de eșantioane și carduri personalizabile - informații despre sistem, trafic DPI, alarme, evenimente, clienți de top, istoricul testelor de viteză și scurtături rapide. Aspect cu file pe care îl poți reordona.
Lista completă de clienți cu filtre WiFi / cablu / toți și semnalul în dBm dintr-o privire. Blochezi, deblochezi, deconectezi sau ștergi în masă. Detalii pentru fiecare client, cu istoric, defalcare DPI, IP fix, grup de utilizatori și autentificare pentru oaspeți.
Creează, editează și șterge SSID-uri (securitate, bandă, oaspeți, VLAN, PMF, roaming rapid). Gestionează VLAN-uri cu DHCP, IPv6, mDNS, multicast și opțiuni de izolare. Control PoE pentru fiecare port și configurarea radio a AP-urilor (canal, putere TX, lățime, band steering, RSSI minim).
Politici (permite / blochează / inspectează), redirecționări de porturi, reguli de trafic și rute, grupuri de firewall, zone de firewall cu matricea de politici v2 și controale pentru aplicații / grupuri DPI - toate cu comutatoare de activare / dezactivare direct în listă. Fără browser.
Activează IPS / IDS și alege modul, filtrare de conținut pentru fiecare rețea (muncă / familie / personalizat), inspecție SSL, blocare geo-IP cu listă albă / neagră de țări, scanare de AP-uri neautorizate și istoricul amenințărilor extras din alarmele controllerului tău.
Generează invitații Teleport pentru oaspeți, cu expirare în 24 de ore. Creează tunele site-to-site cu IPsec, OpenVPN sau WireGuard folosind o cheie pre-partajată. Activează sau dezactivează peer-to-peer și descoperirea dispozitivelor dintr-o atingere.
Rulează testul de viteză integrat al controllerului, cu interogare la 2 secunde și istoric complet. Analiză WiFi locală a site-ului (Android): canal, semnal, securitate, plus măsurarea ping-ului, jitter-ului și pierderii de pachete față de endpoint-urile Cloudflare.
Comută între site-uri dintr-o atingere. Flux de evenimente WebSocket live, cu buffer glisant de 200 de intrări, ca să vezi rețeaua reacționând în timp real. Topologie, alarme, copii de rezervă, administratori și DNS, toate la îndemână.
Network Deck acceptă atât consolele UniFi OS, cât și controllerele UniFi Network independente. Detectează automat ce endpoint-uri expune firmware-ul tău și adaptează interfața - funcțiile pe care nu le ai pur și simplu nu apar.
Toleranță la firmware: Network Deck detectează automat endpoint-urile expuse de controllerul tău și se adaptează variantelor JSON specifice firmware-ului (nume de câmpuri diferite, conversii de tip, mai multe structuri pentru API-ul de integrare). Conturile de sub-administrator pot primi 401 de la unele endpoint-uri - aceasta este o limită de permisiuni a controllerului, nu o limitare a aplicației.
Network Deck comunică direct cu controllerul tău UniFi prin rețeaua locală (sau prin VPN). Datele tale de autentificare și datele rețelei nu ajung niciodată pe un server MiyaraHub.
Introdu numele de gazdă sau IP-ul controllerului, portul (implicit 443 pentru UniFi OS, 8443 pentru cel independent) și datele de administrator local. Network Deck detectează automat dacă folosești UniFi OS sau un controller independent.
Conectează-te cu numele de utilizator și parola de administrator local. Autentificarea în doi pași este acceptată complet. Preferi cheile API? Folosește X-API-KEY pentru acces programatic și sari complet peste fluxul cu cookie-uri.
Urmărește graficul live de lățime de bandă, deconectează un client problematic, activează o regulă de firewall, repornește un port PoE, invită un oaspete Teleport sau comută pe alt site - fiecare acțiune ajunge la controller și actualizează fluxul de evenimente live.
Network Deck este conceput cu o arhitectură exclusiv locală, care pune confidențialitatea pe primul loc. Fără cont MiyaraHub, fără releu cloud, fără colectare de date în afară de rapoartele de blocări.
Toate comenzile și fluxurile live circulă direct între telefonul tău și controller, prin rețeaua Wi-Fi locală sau VPN. Nimic nu trece prin servere externe.
Folosește aceleași date de administrator local (sau cheie API) ca interfața web UniFi Network. Datele de autentificare sunt stocate în iOS Keychain / Android Keystore pe dispozitiv și nu sunt trimise nicăieri în afară de controllerul tău.
Fără înregistrare, fără e-mail, fără cont MiyaraHub. Instalezi, îl îndrepți spre controller și ești gata.
Firebase Crashlytics doar pentru rapoarte de erori. Fără urmărirea utilizării, fără reclame, fără vânzare de date. Erorile de rețea sunt înregistrate ca nefatale, ca să ne ajute să îmbunătățim compatibilitatea cu firmware-ul, fără să colectăm structura rețelei tale.
Aplicația funcționează în limitele permisiunilor contului tău de administrator UniFi. Sub-administratorii văd doar ce le permite controllerul. Fără escaladare de privilegii, fără portițe ascunse.
Singura permisiune de dispozitiv necesară pentru Network Deck este accesul la rețea, folosit exclusiv pentru conectarea la controllerul tău UniFi din rețeaua locală (sau prin VPN).
Tot ce trebuie să știi despre Network Deck.
/rest și /cmd (cu autentificare de sesiune bazată pe cookie-uri) și noul API de integrare v2. Deschide, de asemenea, un WebSocket către controllerul tău pentru a transmite evenimente live. Toată comunicarea are loc direct între telefonul tău și controller, prin rețeaua locală sau VPN.Network Deck este o aplicație independentă, a unui terț, dezvoltată și publicată de MiyaraHub Technologies LLC. Nu este creată de Ubiquiti Inc., nu este afiliată, aprobată sau sponsorizată de aceasta și nu are nicio legătură oficială cu ea, nici cu filialele sau afiliații ei.
„Ubiquiti”, „UniFi”, „UniFi OS”, „UniFi Network”, „UDM”, „UDM Pro”, „UCG”, „UDR”, „Dream Machine”, „Cloud Key”, „Teleport” și toate numele de produse și logourile asociate sunt mărci comerciale sau mărci comerciale înregistrate ale Ubiquiti Inc., înregistrate în Statele Unite și în alte țări. Toate celelalte mărci comerciale menționate aici sunt proprietatea deținătorilor lor respectivi.
Referirile la aceste produse de pe această pagină și din aplicație sunt făcute exclusiv pentru identificarea compatibilității și descrierea funcționalității aplicației (utilizare nominativă corectă). Titularii mărcilor comerciale nu sunt afiliați cu MiyaraHub Technologies LLC și nu susțin acest produs.
Network Deck comunică cu controllerele UniFi prin API-urile lor locale documentate (REST, API de integrare, WebSocket). Utilizarea acestei aplicații se face pe propriul risc. MiyaraHub Technologies LLC nu este responsabilă pentru configurări greșite ale rețelei, întreruperi sau alte probleme apărute în urma utilizării aplicației. Urmează întotdeauna bunele practici Ubiquiti privind firmware-ul și securitatea.
Network Deck este în dezvoltare activă și se va lansa în App Store, Google Play și Microsoft Store. Primește o notificare la lansare.